什么是 Okta,Okta 是做什么的
发布时间:2025-09-16 13:37:33
概述
Okta 将任何人与任何设备上的任何应用程序连接起来。
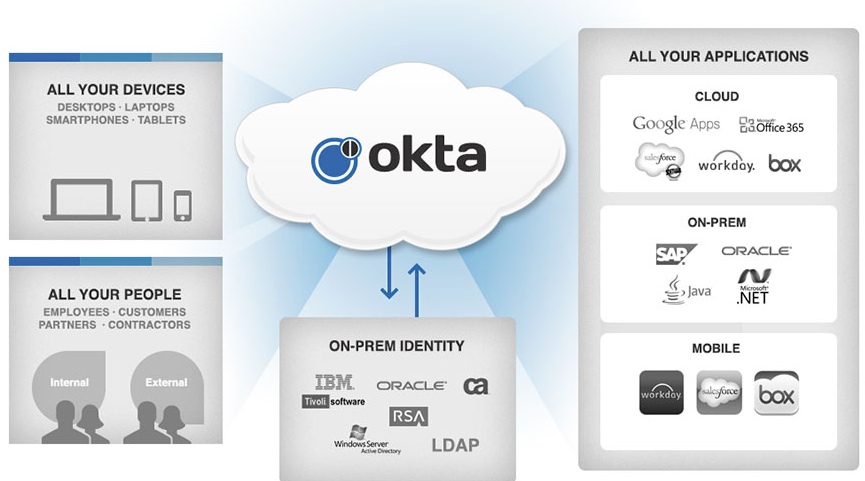
Okta 是专为云构建的企业级身份管理服务,但与许多本地应用程序兼容。借助 Okta,IT 可以管理任何员工对任何应用程序或设备的访问。它在云中运行在一个安全、可靠、经过广泛审核的平台上,该平台与本地应用程序、目录和身份管理系统深度集成。
Okta 解决方案的诞生源于技术如何发展和转变的独特挑战,包括设备日益多样化、身份问题、安全性、员工流动性、供应商合作伙伴关系以及独特应用程序选项的指数级增长。
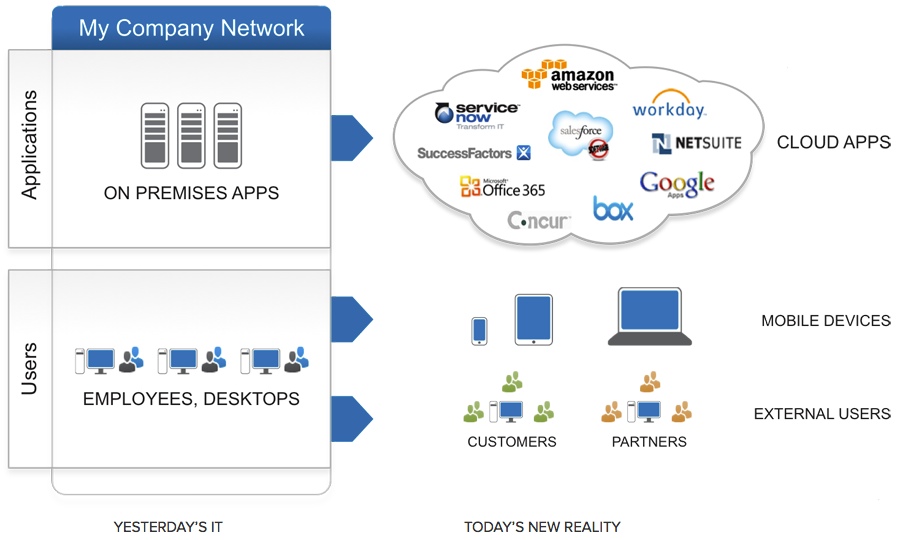
Okta 功能包括配置、单点登录 (SSO)、Active Directory (AD) 和 LDAP 集成、用户集中取消配置、多因素身份验证 (MFA)、移动身份管理以及用于组织安全和控制的灵活策略。
所有这些功能都通过称为 Okta 集成网络 (OIN) 的预集成应用程序网络汇集在一起。OIN 提供多种集成选项,为您的用户在工作日需要访问的每个应用程序启用 SSO 登录。
Active Directory 和 LDAP 集成
在大多数企业中,Microsoft 的 Active Directory (AD) 是管理对关键业务应用程序的访问的权威用户目录。SaaS 应用程序是使用自己的本机用户目录开发的,并且由于它们在防火墙之外运行,因此通常超出 AD 的范围。此限制要求用户记住多个用户名和登录名,并且 IT 被迫在 AD 及其 SaaS 应用程序中创建、管理和映射用户帐户。Okta 通过完整、强大且易于使用的 AD SSO 集成来解决这些问题。
Active Directory 替代方案包括 LDAP 和其他本地身份管理器。总的来说,“Okta 解决方案”克服了您当前使用的任何传统身份管理方案的经济和技术限制。
看到一些不熟悉的术语了吗?请参阅 Okta 术语页面。
免费试用账户
开始使用可能不到 30 分钟,但您有 30 天的时间尝试使用 Okta 来提高安全性、提高用户工作效率并提高 IT 团队的效率。点击 Okta 免费试用 版开始。
使用免费试用帐户时,您最多可以导入 10,000 个用户并激活其中 100 个用户。您的组织中最多可以有 50 个应用程序。如果您需要导入和激活其他用户或需要更多应用程序,请联系 Okta 支持以增加对组织的限制。
例:
展开阅读全文
︾
标签: